什么是机场代理?节点、订阅与线路一次讲清
机场代理是以订阅形式提供多个代理节点的服务。本文解释机场、节点、订阅、线路与协议的含义,客户端如何配合订阅工作,以及它适合谁、有哪些风险。
本文目录 16 节
快速回答 机场代理是什么
机场代理是指服务商把一批代理服务器(节点)整理成一个订阅链接提供给用户,用户在 V2RayN、Clash 等客户端中导入订阅、选择节点后,流量经节点转发访问目标网站。它由「订阅 + 节点 + 客户端」三部分组成,速度与稳定性主要取决于线路类型、协议和服务商的运维水平。
「机场」这个叫法从哪里来
「机场」是中文网络社区对代理服务提供商的俗称,并不是一个技术术语。比较流行的一种说法是:早期常用的 Shadowsocks 客户端图标是一架纸飞机,于是提供大量 Shadowsocks 服务器的平台被戏称为「机场」,其中的每台服务器自然就成了「节点」。后来协议换成了 VMess、VLESS、Trojan、Hysteria2 等,这个叫法却一直沿用下来。
所以,当你看到「机场代理」「机场订阅」「机场节点」这些词时,可以统一理解为:一家服务商,以订阅的方式向用户提供一组可用的代理服务器。用户付费(或使用试用额度)后,得到的不是一台服务器,而是一个随时可能更新的节点清单。
理解机场代理的五个核心概念
节点:真正转发流量的服务器
客户端里的一个节点是一份连接代理服务的配置,包含地址、端口、协议、认证信息等参数;背后可能是一台服务器,也可能是入口与落地组成的服务。节点名称里通常会写地区(如「香港 01」「日本 02」)和倍率。需要注意两个容易混淆的角色:
- 入口:你的客户端直接连接的那台机器,决定了「从国内出去」这一段的质量;
- 落地:最终替你访问目标网站的那台机器,决定了网站看到的 IP 地址和地区。
直连配置通常直接连接承担境外出口的服务端;中转和专线还可能经过另外的入口、转发或专用链路。入口与落地描述的是路径角色,仅凭一个节点名称不能数出实际物理服务器数量。
订阅:一条会自动更新的节点清单
订阅是服务商提供的一个 URL。客户端访问这个 URL,拿到的是一份节点列表(常见格式是 Base64 编码的分享链接合集,或 Clash/mihomo 使用的 YAML 配置)。订阅的价值在于可更新:服务商更换服务器 IP、增加地区、下线故障节点时,你只需在客户端点一次「更新订阅」,不必手动修改任何配置。
线路:直连、中转与专线
线路描述的是数据从国内到境外落地节点走了什么路径,是影响晚高峰体验最大的因素之一。
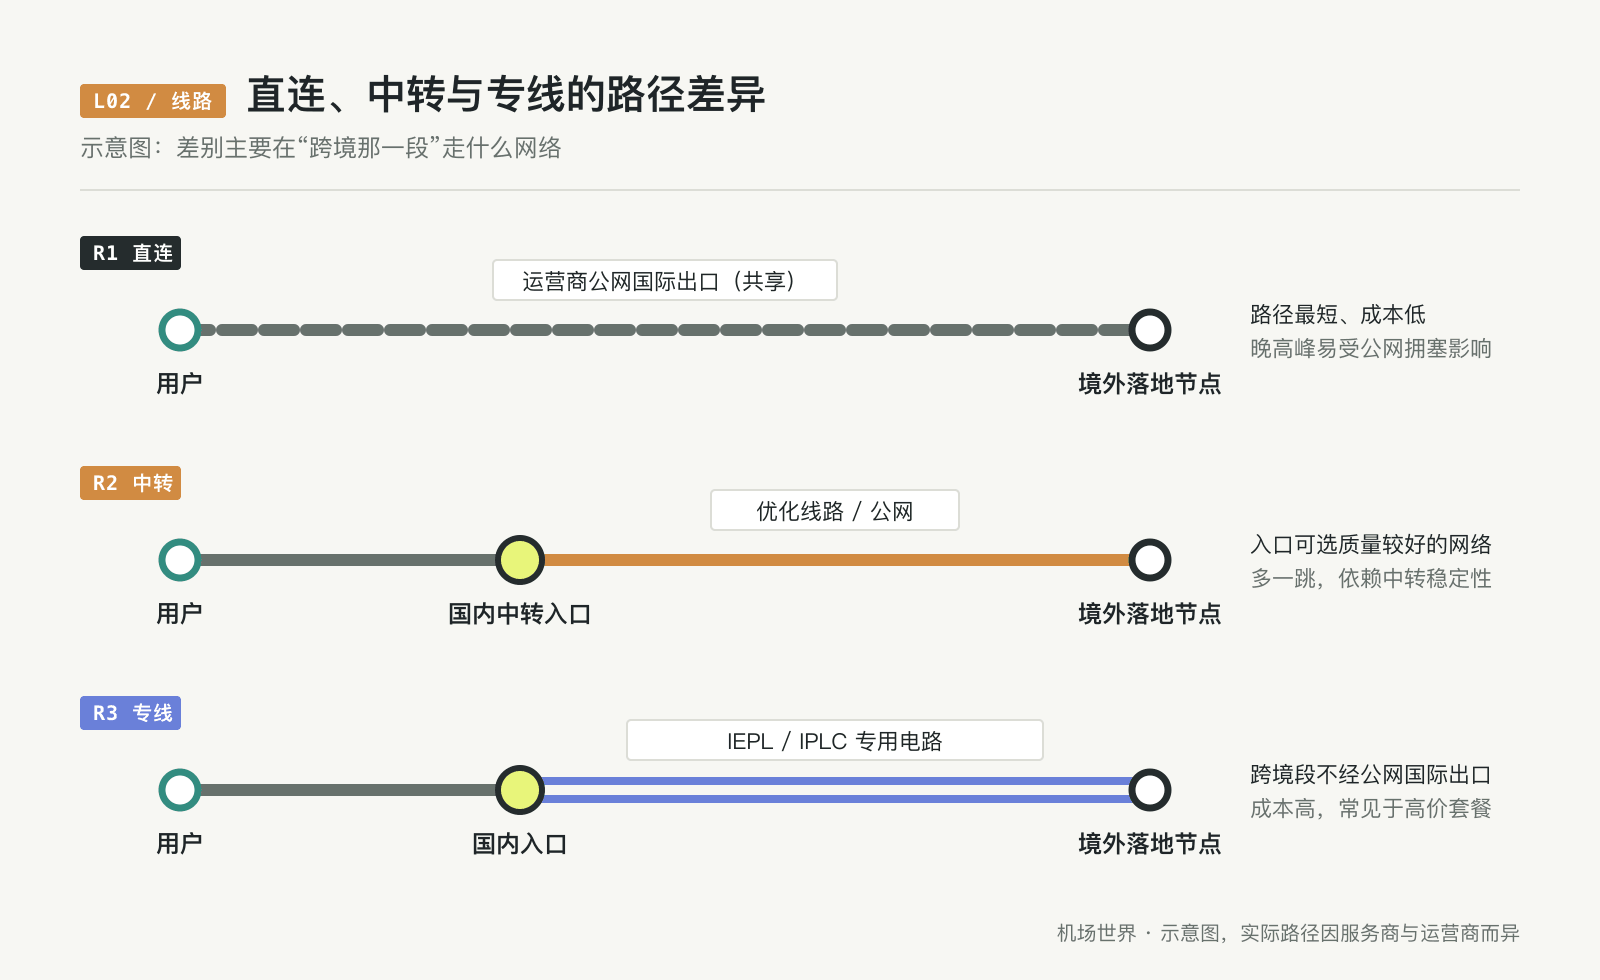
| 线路类型 | 路径特点 | 常见优点 | 常见代价 |
|---|---|---|---|
| 直连 | 用户直接连接境外服务器 | 结构简单、价格低、少一跳 | 跨境段走运营商公网,晚高峰容易拥塞 |
| 中转 | 先连国内中转服务器,再转发到境外落地 | 入口可以选择质量较好的网络 | 多一跳,中转机故障会影响一批节点 |
| 专线 | 国内入口与境外落地之间使用专用电路 | 跨境段不经公网国际出口,延迟和丢包更可控 | 成本高,通常倍率或价格更高 |
专线中最常被提到的是 IEPL 与 IPLC,它们的原理和适用场景在 IEPL 线路是什么? 中有更详细的解释。需要提醒的是,「专线」只是服务商对线路的自我描述,用户很难直接验证,最终仍要看实际使用表现。
协议:客户端与节点之间的「语言」
协议决定了数据如何被封装、加密和伪装。机场常见的协议有 Shadowsocks、VMess、VLESS、Trojan,以及基于 QUIC(UDP)的 Hysteria2、TUIC 等。对普通用户而言,只需记住两点:
- 协议必须被客户端支持。例如较新的 VLESS + REALITY、Hysteria2 节点,需要使用支持这些协议的内核(Xray、sing-box 或 mihomo),老旧客户端可能直接导入失败;
- 没有绝对最好的协议。基于 TCP 的协议兼容性好;基于 UDP 的协议在部分网络环境下表现更好,但也可能遇到运营商对 UDP 的限速。
想系统比较各协议的设计差异,可以阅读 网络代理协议专题。
流量与倍率:套餐的计量方式
大多数机场按「每月流量」计费,并为不同节点设置倍率:在倍率为 2 的节点上使用 1 GB,账户会被扣除 2 GB。专线、热门地区节点倍率往往更高。比较套餐时如果忽略倍率,标称流量就会失真,具体换算方法见 性价比机场如何比较?。
客户端与订阅如何协同工作
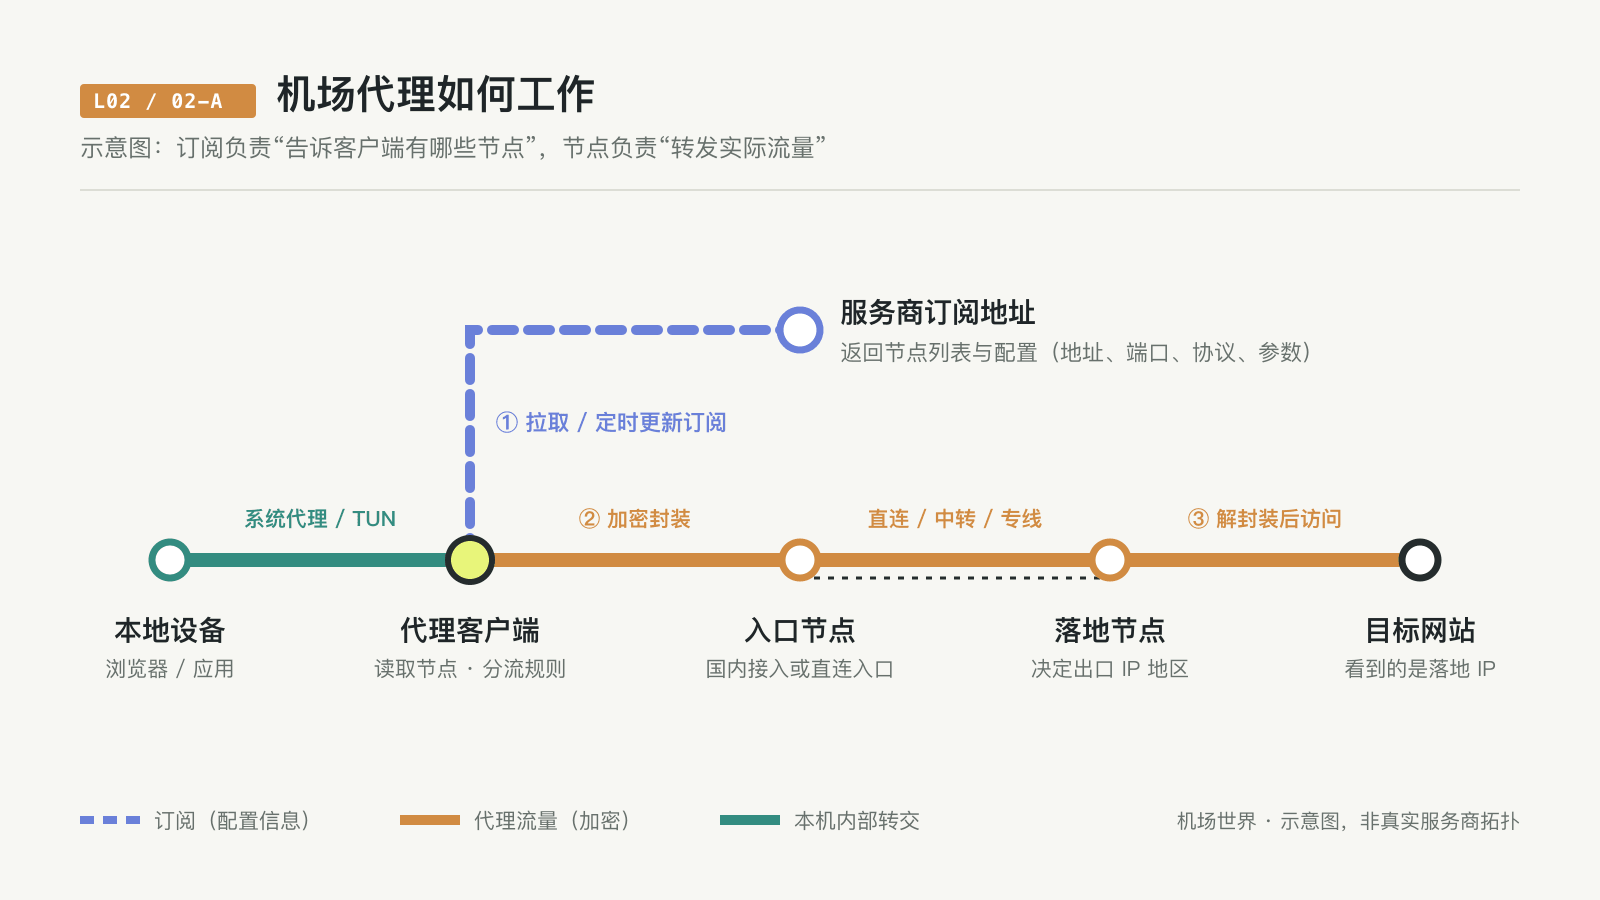
把上面的概念串起来,一次完整的使用过程大致如下(对应本文封面的流程示意图):
- 获取订阅:在服务商后台复制订阅链接;
- 导入并更新:在客户端中添加订阅,客户端向订阅地址请求节点列表;
- 选择节点或规则:手动选择一个节点,或使用「自动测速选择」「按规则分流」等策略组;
- 接管流量:客户端通过系统代理或 TUN 模式接收本机应用的流量;
- 建立代理连接并转发:流量按所选协议与传输配置发往入口,经线路到达落地,再访问目标网站。代理层是否提供加密取决于实际配置,HTTPS 应用自身的 TLS 是另一层保护。
订阅返回的内容通常是一段 Base64 编码文本,解码后长这样(以下为示例,地址与参数均为占位符):
vless://[email protected]:443?security=tls&type=tcp#示例-香港01
trojan://[email protected]:443?sni=node2.example.com#示例-日本02-x1.5
而 Clash/mihomo 风格的订阅会直接给出 YAML 配置,节点只是其中的 proxies 部分,此外还有策略组和分流规则:
# 示例:Clash/mihomo 配置片段(占位数据)
proxies:
  - name: 示例-日本02-x1.5
    type: trojan
    server: node2.example.com
    port: 443
    password: example-password
    sni: node2.example.com
proxy-groups:
  - name: 自动选择
    type: url-test
    proxies: [示例-日本02-x1.5]
    url: https://www.gstatic.com/generate_204
interval: 300理解这一点很有用:导入失败时,问题可能出在订阅这一步(链接无法访问、格式不被识别),也可能出在节点这一步(协议不支持、节点本身故障),两类问题的排查方法完全不同。具体操作可参考 V2RayN 安装与使用教程。
怎样确认已经真正用起来
新手可以按下面四层逐个验收,不必一出错就重新购买或安装:
| 完成点 | 能观察到的证据 | 未通过时先处理哪里 |
|---|---|---|
| 订阅已获取 | 更新无格式错误,列表出现有效节点;更新日期或日志有变化 | 订阅地址、套餐权限与配置格式,见订阅更新排查 |
| 内核已启动 | 客户端显示运行,本地 HTTP/mixed 或 SOCKS 端口与设置一致 | 启动错误、端口占用、协议兼容,见连接失败排查 |
| 应用已接入 | 在连接记录里能找到该应用或目标域名,以及命中的规则和出站 | 系统代理、应用自带代理或 TUN,见系统代理排查 |
| 所需业务已完成 | 在预定地区节点上完成一次实际操作,结果符合自己的要求 | 目标网站、地区权限、DNS 或远端节点,按错误继续分流 |
节点旁出现绿色延迟数字,只能说明客户端那项检测成功。先用一个普通 HTTPS 页面验证路径,再测试自己的核心业务;订阅能更新、网页能打开、指定应用能工作,需要分别确认。测试结束后也应会关闭系统代理或 TUN,并确认普通网络恢复,完整操作见订阅导入指南。
机场代理适合谁,不适合谁
适用条件
- 需要稳定访问境外技术资源(代码仓库、开发文档、学术资料)的开发者、研究者与学生;
- 需要在多个地区之间切换出口、对配置维护没有兴趣的个人用户——订阅模式省去了自建服务器的运维工作;
- 能接受按月付费、愿意花一点时间学习客户端基本设置的人。
不适用情况
- 对数据主权和隐私有严格要求的场景:例如处理公司机密或受监管数据,应使用单位提供的合规专用网络,而不是第三方机场;
- 需要固定、独享 IP 的业务:机场节点通常多人共享出口 IP,不适合账号风控严格的业务运营;
- 完全不想接触任何配置的用户:客户端、订阅、规则都需要最基本的理解,出问题时也需要自行排查。
使用机场代理前需要了解的风险
隐私风险。机场服务商处在你和目标网站之间。正常验证证书、没有被额外解密的 HTTPS 连接,其应用内容由 TLS 保护;目标 IP、连接时间与流量等元数据仍可能被观察,域名可见性还取决于代理请求和 DNS 等配置。TLS 的保护范围见 RFC 8446。不要把更换出口 IP 当作匿名或隐私保证,也不要为解决报错而跳过证书验证;敏感账户应开启两步验证。
服务寿命风险。机场多为小团队运营,可能因成本、上游线路或其他原因突然停止服务,社区俗称「跑路」。这是长周期预付最大的隐患:年付价格再低,如果服务只维持了三个月,实际单价反而更高。
支付风险。部分服务商只接受特定支付方式,退款渠道也不完善。建议优先选择条款清晰、支持短周期付费的服务,避免一次性大额预付,并保留订单记录。
账户安全风险。订阅链接相当于登录凭据,不要截图分享,也不要导入来路不明的「免费订阅」——你无法知道对方会如何处理经过节点的流量。
下一步:从哪里开始
如果你已经理解了节点、订阅与线路的关系,下一站可以做两件事:
- 学会阅读机场目录的字段,按需求筛选候选服务——见 机场导航如何使用?,或直接浏览站内的 机场导航;
- 准备好客户端,跟着 V2RayN 安装与使用教程 完成第一次订阅导入。
如果希望从头到尾一次走通,可以直接跟随完整入门路线。它把设备选择、套餐核对、订阅导入、连接验证、恢复网络与续费串在一起,每一步都有完成标志和出错时的排查入口。
常见问题
- 机场代理和 VPN 有什么区别?
- 机场多基于 Shadowsocks、VMess、VLESS、Trojan 等代理协议,客户端通常按规则分流,只让需要的流量经过节点;传统 VPN(如 IPsec、OpenVPN、WireGuard)一般在系统层建立隧道,把全部或指定网段的流量送入隧道。如今客户端的 TUN 模式也能接管全局流量,两者边界已经模糊,选择时更应关注协议、线路质量和服务商是否可信。
- 机场节点越多越好吗?
- 不一定。节点列表很长,可能只是同一台落地服务器的多个入口,或同一节点的不同倍率版本。更值得关注的是落地地区是否覆盖你的需求、常用节点在晚高峰是否稳定,以及每个节点的倍率是否标注清楚。
- 订阅链接泄露了怎么办?
- 订阅链接通常包含账户访问凭证。发现泄露后在服务方后台重置订阅地址,并确认旧链接已撤销,再更新自己的全部设备。旧配置中节点凭证是否同时轮换取决于服务方实现,必要时要求撤销旧凭证,而不只替换下载地址。